构建高安全可靠的数据保障体系 网络物理隔离与安全部署实践
在数字化时代,数据已成为核心资产,系统的安全性与可靠性直接关系到业务的连续性和合规性。为满足数据不丢失、系统可靠、网络物理隔离及安全部署的要求,并同时符合国家互联网安全服务规范,需要从架构设计、技术措施和管理制度三个层面构建纵深防御体系。
一、数据不丢失:多重备份与容灾机制
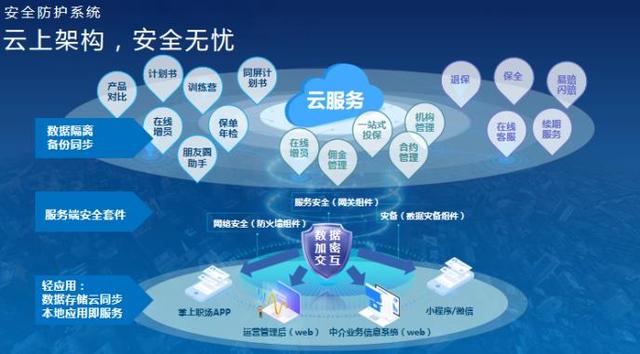
数据不丢失是安全底线的首要目标。应采用“本地冗余+异地备份+离线归档”的三级防护策略。本地存储使用RAID或分布式存储保障硬件级冗余;异地备份通过专线定时同步增量数据,确保单点灾难不影响全局;同时对关键数据实施离线归档,避免勒索软件等逻辑破坏。必须建立备份完整性校验和恢复演练制度,定期验证备份可用性。系统层面可引入事务日志和写前日志机制,保障异常中断下的数据一致性。
二、系统可靠:高可用架构与容错设计
系统可靠需从硬件、软件和运维三方面协同保障。硬件层面采用冗余电源、双机热备或集群部署,消除单点故障;软件层面通过负载均衡、服务降级和熔断机制提升容错能力;运维层面建立实时监控与告警平台,对CPU、内存、磁盘和网络进行全维度监测,并制定应急预案。关键业务系统应实现故障自动切换,确保服务连续性。遵循最小权限原则和职责分离原则,防止误操作或内部威胁导致系统不可用。
三、网络物理隔离:边界防御与最小化连通
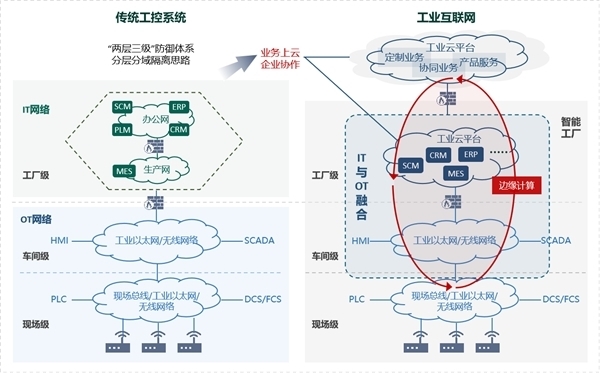
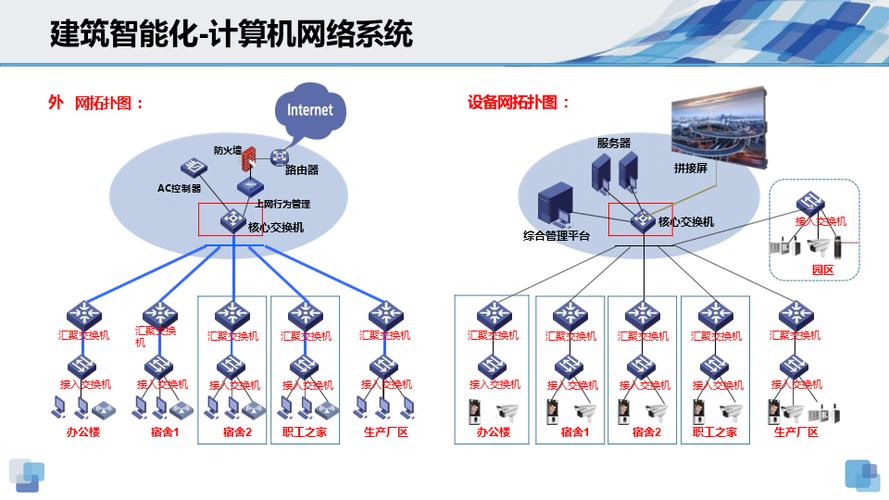
网络物理隔离是防范外部攻击和敏感数据泄露的核心手段。涉密网络或关键业务网络应与互联网及其他非信任网络实施物理断开,使用独立的光纤、交换机和布线系统。若确需数据交换,必须通过符合国家保密标准的安全隔离与信息交换设备(如单向导入系统),并严格审核传输内容。隔离区内部分区分安全域,各域之间通过访问控制策略限制流量,遵循“默认拒绝、按需开放”原则。定期开展网络资产测绘和违规外联检测,确保隔离策略有效落地。
四、安全部署:合规基线与持续加固
安全部署应以国家互联网安全服务相关标准(如网络安全等级保护2.0)为基线,覆盖物理环境、通信网络、区域边界、计算环境和安全管理中心。部署初期即开展安全配置核查,关闭不必要的端口和服务,启用强身份认证与加密传输;部署Web应用防火墙、入侵检测和日志审计系统,实现威胁发现与追溯。同时严格遵循供应链安全要求,对软硬件产品进行来源审查和漏洞检测。所有安全措施均需配置为可审计、可验证的状态,避免“带病上线”。
五、合规与运营:符合国家互联网安全服务要求
在合规层面,应参照《网络安全法》《数据安全法》以及国家互联网安全服务相关管理规范,建立安全管理制度、操作规程和记录表单,明确安全责任人。定期开展风险评估、渗透测试和合规自查,对发现的问题形成整改闭环。安全服务过程(如运维、监测、应急响应)须由具备相应资质的机构或人员实施,并留存完整的服务日志和操作审计记录,确保过程可追溯、责任可界定。
数据不丢失、系统可靠、网络物理隔离与安全部署是相辅相成的有机整体。通过分层防护的技术架构与严格的管理制度,并持续对齐国家标准与行业最佳实践,方能构建一个既安全又可靠、同时符合国家互联网安全服务规范的IT环境,为业务发展提供坚实保障。
如若转载,请注明出处:http://www.qygqtf.com/product/22.html
更新时间:2026-11-01 20:06:47