信息安全技术互联网服务安全评估的基本程序与要求
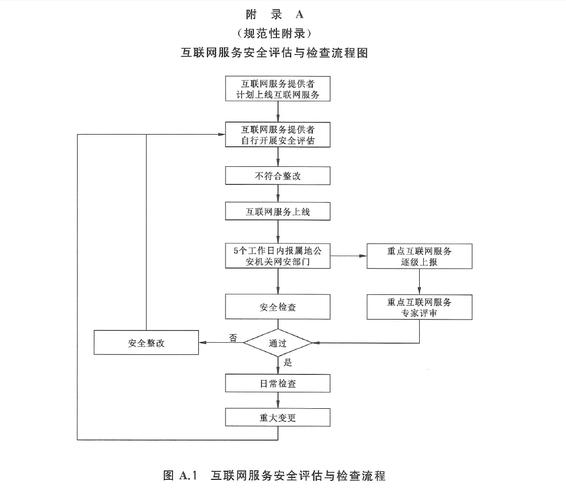
随着互联网服务的广泛应用,信息安全风险评估成为保障网络空间安全的关键环节。本文依据《信息安全技术 互联网服务安全评估基本程序及要求》的相关规范,系统阐述互联网服务安全评估的基本程序与要求,为组织开展安全评估工作提供参考。
一、评估基本程序
互联网服务安全评估应遵循规范化、系统化的流程,主要包括以下阶段:
- 评估准备:明确评估对象和范围,组建评估团队,制定评估方案,收集服务相关的文档和技术资料。
- 资产识别:识别互联网服务所依赖的信息资产(如服务器、数据库、网络设备、应用程序等),确定资产价值及重要性等级。
- 威胁与脆弱性分析:分析服务面临的安全威胁(如网络攻击、数据泄露、恶意代码等),并识别系统、网络、应用层面的脆弱性。
- 风险分析与评价:结合威胁利用脆弱性的可能性和影响程度,计算安全风险值,确定风险等级,形成风险列表。
- 评估结论与报告:根据风险分析结果,给出评估结论,提出风险处置建议,编制安全评估报告。
二、评估要求
- 合规性要求:评估工作应符合国家法律法规及标准规范,如《网络安全法》《个人信息保护法》等。
- 独立性要求:评估机构或团队应保持客观独立,确保评估结果公正可信。
- 全面性要求:评估应覆盖互联网服务的物理环境、网络通信、区域边界、计算环境、管理制度等各个方面。
- 动态性要求:安全评估应定期开展,并在服务发生重大变更时及时重新评估。
- 保密性要求:评估过程中获取的信息应严格保密,防止泄露。
- 可追溯性要求:评估过程应保留完整记录,确保可追溯和可复核。
三、
遵循科学、规范的基本程序和要求开展互联网服务安全评估,有助于全面识别安全风险,采取有效控制措施,提升互联网服务的安全保障能力,促进互联网健康有序发展。
如若转载,请注明出处:http://www.qygqtf.com/product/26.html
更新时间:2026-11-01 04:51:22