从429首都网络安全日看瑞星“信息安全+”的行业启示
一、事件背景:429首都网络安全日的平台意义
“4.29首都网络安全日”是北京市为提升全民网络安全意识、推动网络安全产业发展而设立的重要主题活动。经过多年发展,该活动已涵盖高峰论坛、技术研讨、成果展示、公众体验等多个板块,成为连接政府主管部门、安全企业、行业用户与普通公众的综合性平台。其中,高峰论坛因其议题的前瞻性和参与主体的广泛性,历来是观察网络安全行业风向的重要窗口。
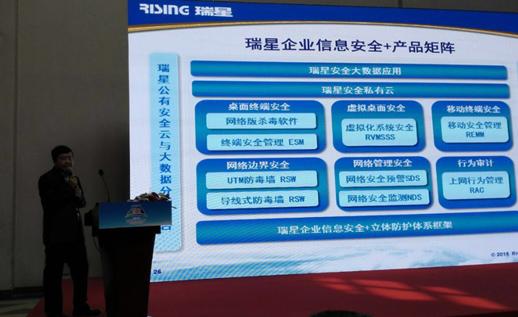
在这一平台上,安全企业展示的技术方案与理论框架,往往不仅代表自身的产品布局,也在一定程度上反映了行业对安全需求的普遍判断。瑞星在此次论坛上提出的“信息安全+”理念获得好评,恰可置于这一背景中加以理解。
二、“信息安全+”的内涵与针对性
“信息安全+”的提法,在思路上与“互联网+”的产业融合逻辑具有相似之处:其核心不在于将安全视为一个独立的产品品类或事后补救手段,而在于强调安全能力与各行业信息化进程的深度耦合。
从公开信息看,这一理念的针对性主要体现在几个层面。其一,安全需求正从单点防护转向体系化建设,传统以边界防御和病毒查杀为主的安全模式,难以应对业务系统复杂化后产生的多维风险。其二,安全投入的价值衡量正在变化,企业不再满足于“买了产品不出事”的被动逻辑,而是期待安全能力成为业务连续性和数据资产保护的有机组成部分。其三,在云计算、移动办公、工业互联网等场景下,安全能力需要以服务化、可嵌入的方式融入客户的技术栈,而非附加在外围。“信息安全+”所回应的,正是从“安全产品”向“安全能力供给”转变的需求。
三、获得好评的原因分析
瑞星“信息安全+”能在高峰论坛上获得好评,可从论坛受众结构与合作生态两个角度理解。
高峰论坛的参与者包括监管机构代表、行业用户技术负责人以及安全同业。对于监管方而言,强调安全与信息化同步规划、同步建设,与政策层面对网络安全责任制和关键信息基础设施保护的要求方向一致;对于行业用户而言,将安全能力嵌入业务全流程的理念,比单纯罗列产品参数更具说服力,因为它回应了“安全如何不影响效率并向业务赋能”的现实关切;对于同业而言,这一框架具备一定的开放性,为后续的生态协作预留了接口。理念表达与多方关切的契合,是“好评”产生的基础。
与此也应看到,理念获得认可与方案落地成效之间仍有距离。论坛场合的积极反馈,更多反映的是行业对安全建设思路的认同和对方向的共识,并不能直接等同于对某一企业整体技术实力的全面评价。锐星(瑞星)多年积累的病毒查杀引擎能力和终端侧基础,是其支撑这一理念的重要底色,但“信息安全+”在各行业的实际表现,仍需通过具体项目和长期运营来检验。
四、对互联网安全服务行业的两点启示
其一,安全服务的表述正在从“产品思维”向“服务思维”迁移。“信息安全+”把关注的焦点从提供什么工具,转向如何让安全能力在客户业务中持续起作用。这一转向与安全服务化的行业趋势相吻合,也提示安全厂商需要在咨询、实施、运营等环节建立更完整的交付能力。
其二,安全理念的提出需要与本土市场的真实需求对接。中国各行业信息化水平差异明显,中小企业与大型政企的安全痛点各不相同。一个有生命力的安全框架,应能容纳分级分类的落地路径,而非追求单一模式的普适覆盖。从这个角度说,“信息安全+”日后若要在更大的市场范围内被接受,建立面向不同规模和行业的实施牵引体系,将是关键。(”
如若转载,请注明出处:http://www.qygqtf.com/product/51.html
更新时间:2026-11-01 07:22:34